Domain pkvvergleichen24.de kaufen?
Wir ziehen mit dem Projekt
pkvvergleichen24.de um.
Sind Sie am Kauf der Domain
pkvvergleichen24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pkvvergleichen24.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
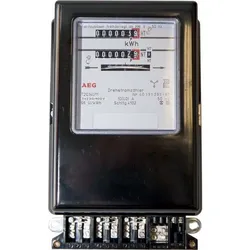
NZR Drehstromzähler 2-Tarif 11020215Zählertyp=elektromechanischNennstrom (In)=10 AMaximalstrom (Imax)=60 ANennspannung (Un) N-L=230..400 VNennspannung (Un) L-L=0 VFrequenz=50 HzLeistungsaufnahme=2,4 WGenauigkeitsklasse=APolart=VierleiterAusführung=DirektmessungEnergieart=WirkleistungGeeignet für=BezugTarifausführung=ZweitarifMessungsart Lastgang=neinRücklaufsperre=neinGeeicht=jaZulassung=innerstaatlichImpulsausgang=ohneImpulsrate=0 Imp/kWh (kvarh)Anzeigeart=analogMontageart=EinbauBreite in Teilungseinheiten=10Breite=190 mmTiefe=140 mmHöhe=370 mmAusführung der Schnittstelle=ohneEDL40-Signatur=neinMit Sperrcode=neinAnzahl der Stellen=6Schutzart (IP)=IP51Schutzart (NEMA)=sonstige137,39 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Welche Faktoren bestimmen die Höhe der Prämie in den Versicherungsbedingungen? Welche Leistungen sind in den Versicherungsbedingungen enthalten?
Die Höhe der Prämie wird durch Faktoren wie Alter, Gesundheitszustand und Deckungsumfang bestimmt. In den Versicherungsbedingungen sind Leistungen wie Krankenhauskosten, Arzthonorare und Medikamente enthalten. Zusätzliche Leistungen können je nach Versicherungsvertrag variieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie wird die Prämie für eine Versicherung berechnet?
Die Prämie für eine Versicherung wird basierend auf verschiedenen Faktoren berechnet, wie z.B. dem Risiko des Versicherten, dem gewünschten Versicherungsschutz und der Versicherungsgesellschaft. Je höher das Risiko des Versicherten, desto höher fällt in der Regel die Prämie aus. Zudem können individuelle Merkmale wie Alter, Gesundheitszustand und Beruf eine Rolle bei der Berechnung spielen. **


Wann darf KFZ Versicherung Beitrag erhöhen?
Die KFZ-Versicherung darf den Beitrag erhöhen, wenn sich die Risikoeinschätzung für den Versicherten ändert. Dies kann zum Beispiel der Fall sein, wenn der Versicherte einen Unfall verursacht hat oder wenn sich die Regionalklasse ändert. Auch eine Erhöhung der Typ- oder Regionalklasse durch den Gesamtverband der Deutschen Versicherungswirtschaft kann zu einer Beitragserhöhung führen. Generell muss die Versicherung den Versicherten jedoch über eine Beitragserhöhung informieren und ihm die Gründe dafür mitteilen. Es ist ratsam, im Falle einer Beitragserhöhung die Konditionen der Versicherung zu überprüfen und gegebenenfalls einen Tarifwechsel oder Anbieterwechsel in Betracht zu ziehen. **
Wie kann man durch besondere Leistungen eine Prämie erhalten?
Durch herausragende Leistungen und überdurchschnittliche Ergebnisse im Job können Mitarbeiter eine Prämie erhalten. Dies kann durch die Erfüllung von Zielen, das Übertreffen von Erwartungen oder das Entwickeln innovativer Ideen erreicht werden. Unternehmen belohnen Mitarbeiter oft mit Prämien, um ihre Motivation und Leistungsbereitschaft zu fördern. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Allgemeine VersicherungsbedingungenAllgemeine Versicherungsbedingungen , Zum Werk Der Band enth¿lt die jeweils wichtigsten Musterbedingungen des Gesamtverbands der Deutschen Versicherungswirtschaft e.V. (GDV) und des Verbands der privaten Krankenversicherung e.V. (PK) aus den folgenden Bereichen: - Sachversicherung - Haftpflichtversicherung - Reiseversicherung - Rechtsschutzversicherung - Lebensversicherung - Krankenversicherung - Unfallversicherung. Vorteile auf einen Blick - die wichtigsten AVB in einer handlichen Ausgabe - sachkundige Einf¿hrung - Hinweise, wenn Gerichte Klauseln f¿r unwirksam erkl¿rt haben Zur Neuauflage Die Neuauflage pr¿sentiert alle wichtigen Bedingungswerke auf aktuellem Stand. In der Vergangenheit sind viele Musterbedingungen nach Transparenzgesichtspunkten ¿berarbeitet worden, etwa die Bedingungen f¿r die Rechtsschutzversicherung (ARB 2012). Die Neuauflage ber¿cksichtigt alle ¿nderungen und gibt die Texte authentisch wieder. Die aktualisierte Einf¿hrung ber¿cksichtigt alle relevanten ¿nderungen. Neu aufgenommen sind Hinweise auf Gerichtsentscheidungen, die einzelne Klauseln f¿r unwirksam erkl¿rt haben. Zielgruppe F¿r Versicherungsunternehmen, Versicherungsvermittler, Auszubildende, Richter, Rechtsanw¿lte, Verb¿nde. , Tagfahrleuchten > Beleuchtung , Auflage: 7., neubearbeitete Auflage, Erscheinungsjahr: 20150223, Produktform: Kartoniert, Titel der Reihe: Beck´sche Textausgaben##, Redaktion: Dörner, Heinrich, Auflage: 15007, Auflage/Ausgabe: 7., neubearbeitete Auflage, Seitenzahl/Blattzahl: 742, Keyword: Versicherung; Musterbedingungen; GDV; AGB; Versicherungsrecht, Fachschema: Versicherung - Versicherungskaufmann~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Versicherung und Versicherungsmathematik, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XI, Seitenanzahl: 742, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: C.H.Beck, Länge: 193, Breite: 128, Höhe: 35, Gewicht: 589, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783406575471 9783406554087 9783406499623 9783406453816 9783406387173 9783406369865, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 113143329,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Welche Faktoren bestimmen die Höhe der Prämie in den Versicherungsbedingungen? Welche Leistungen sind in den Versicherungsbedingungen enthalten?
Die Höhe der Prämie wird durch Faktoren wie Alter, Gesundheitszustand und Deckungsumfang bestimmt. In den Versicherungsbedingungen sind Leistungen wie Krankenhauskosten, Arzthonorare und Medikamente enthalten. Zusätzliche Leistungen können je nach Versicherungsvertrag variieren. **
Ähnliche Suchbegriffe für Botnet
-
NZR Drehstromzähler 2-Tarif 11020215Zählertyp=elektromechanischNennstrom (In)=10 AMaximalstrom (Imax)=60 ANennspannung (Un) N-L=230..400 VNennspannung (Un) L-L=0 VFrequenz=50 HzLeistungsaufnahme=2,4 WGenauigkeitsklasse=APolart=VierleiterAusführung=DirektmessungEnergieart=WirkleistungGeeignet für=BezugTarifausführung=ZweitarifMessungsart Lastgang=neinRücklaufsperre=neinGeeicht=jaZulassung=innerstaatlichImpulsausgang=ohneImpulsrate=0 Imp/kWh (kvarh)Anzeigeart=analogMontageart=EinbauBreite in Teilungseinheiten=10Breite=190 mmTiefe=140 mmHöhe=370 mmAusführung der Schnittstelle=ohneEDL40-Signatur=neinMit Sperrcode=neinAnzahl der Stellen=6Schutzart (IP)=IP51Schutzart (NEMA)=sonstige137,39 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Vergleich motorischer Leistungen und anthropometrischer Parameter von Kindern in Agglomerationsräumen, städtischen und ländlichen Regionen,Vergleich Motorischer Leistungen Und Anthropometrischer Parameter Von Kindern In Agglomerationsräumen, Städtischen Und Ländlichen Regionen, Taschenbuch Von Sabrina Engels,michael Daners, Grin, 978-3-638-70703-9, Seitenanzahl: 21249,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie wird die Prämie für eine Versicherung berechnet?
Die Prämie für eine Versicherung wird basierend auf verschiedenen Faktoren berechnet, wie z.B. dem Risiko des Versicherten, dem gewünschten Versicherungsschutz und der Versicherungsgesellschaft. Je höher das Risiko des Versicherten, desto höher fällt in der Regel die Prämie aus. Zudem können individuelle Merkmale wie Alter, Gesundheitszustand und Beruf eine Rolle bei der Berechnung spielen. **
-
Wann darf KFZ Versicherung Beitrag erhöhen?
Die KFZ-Versicherung darf den Beitrag erhöhen, wenn sich die Risikoeinschätzung für den Versicherten ändert. Dies kann zum Beispiel der Fall sein, wenn der Versicherte einen Unfall verursacht hat oder wenn sich die Regionalklasse ändert. Auch eine Erhöhung der Typ- oder Regionalklasse durch den Gesamtverband der Deutschen Versicherungswirtschaft kann zu einer Beitragserhöhung führen. Generell muss die Versicherung den Versicherten jedoch über eine Beitragserhöhung informieren und ihm die Gründe dafür mitteilen. Es ist ratsam, im Falle einer Beitragserhöhung die Konditionen der Versicherung zu überprüfen und gegebenenfalls einen Tarifwechsel oder Anbieterwechsel in Betracht zu ziehen. **
-
Wie kann man durch besondere Leistungen eine Prämie erhalten?
Durch herausragende Leistungen und überdurchschnittliche Ergebnisse im Job können Mitarbeiter eine Prämie erhalten. Dies kann durch die Erfüllung von Zielen, das Übertreffen von Erwartungen oder das Entwickeln innovativer Ideen erreicht werden. Unternehmen belohnen Mitarbeiter oft mit Prämien, um ihre Motivation und Leistungsbereitschaft zu fördern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.